
Задача: Разобрать настройки посредством которых будет осуществлять прописывание сервера WSUS на рабочие станции под управлением Windows дабы рабочие системы получали последние обновления не из интернета, а из локальной сети одобренные системным администратором.
После того, как установили роль WSUS на систему Windows Server 2012 R2 Std нужно в оснастке Update Services перейти в Options — Computers где изменить дефолтную настройку с «Use the Update Services console» на «Use Group Policy or registry settings on computers» после нажать Apply — Ok, т. е. Только через управление групповыми политиками назначение сервиса WSUS производить регистрацию на сервере WSUS.
Затем предопределяю (Approve) какие пакеты обновлений нужно устанавливать и нацеливаю их на группу или если удалить/отменить то (Decline).
Авторизуюсь на домен контроллере с правами пользователя входящим в группу Domain Admins
Запускаю оснастку Group Policy Management и создаю политику направленную на рабочие станции или группу рабочих станций:
Win +X → Control Panels — Administrative Tools (Администрирование) — Управление групповой политикой и в текущем домене создаю: GPO_WSUS
Конфигурация компьютера — Политики — Конфигурация Windows — Параметры безопасности — Системные службы:
- Центр обновления Windows → ставлю галочку у «Определить следующий параметр политики» и «Выберите режим запуска службы» на «Автоматически» после чего нажимаю «Применить» и «ОК».
Конфигурация компьютера → Политики → Административные шаблоны → Компоненты Windows → Центр обновления Windows
- Указать размещение службы обновления Майкрософт в интрасети: Включено
- Укажите службу обновлений в интрасети для поиска обновлений:
http://srv-wsus.polygon.local:8530 - Укажите сервер статистики в интрасети:
http://srv-wsus.polygon.local:8530
и нажимаю Применить и OK.
- Настройка автоматического обновления: Включено
- Настройка автоматического обновления: 4 — авт. Загрузка и устан. По расписанию
Установка по расписанию — день: 0 — ежедневно
Установка по расписанию — время: 20.00
и нажимаю Применить и OK.
- Разрешить клиенту присоединение к целевой группе: Включено
- Имя целевой группы для данного компьютера: office2010
и нажимаю Применить и OK.
- Не выполнять автоматическую перезагрузку при автоматической установке обновлений, если в системе работают пользователи: Включено
- Включить рекомендуемые обновления через автоматическое обновление: Включено
- Разрешить немедленную установку автоматических обновлений: Включено
- Частота поиска автоматических обновлений: Включено (6часов)
На сервере с ролью WSUS я отметил для пакета Office 2010, что устанавливать мне необходимо (Products and Classifications): Critical Updates, Definition Updates, Feature Packs, Security Updates, Service Packs, Update Rollups.
После нужно добавить в политику вкладка «Делегирование» права для группу «Прошедшие проверку»: чтение, дабы рабочие станции не получали сообщение при формировании результирующей: «Отказано в доступе (фильтрация ограничений безопасности») через gpresult /f /h gp.html
Итог политики:
Связи: Размещение: OU=WSUSФильтры безопасности: Имя компьютера в доменеФильтр WMI: опционально.
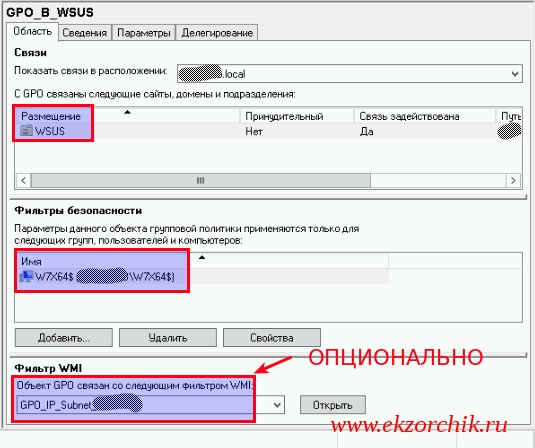
Теперь переключаюсь к рабочей станции на которую назначена данная групповая политика, у меня это W7X64 с установленным пакетом Microsoft Office 2010 Pro Rus и дабы система вот прям сейчас получила данную политику в консоли командной строки хоть из под пользователя или администратора домена запускаю команду: gpupdate /force, а после отправить систему в перезагрузку (shutdown /r /t 3) или дождаться покуда рабочая станция перезагрузится.
На заметку: и вот что еще служба Windows Updates на рабочих станциях должна быть включена: sc config wuauserv start= auto, net start wuauserv
На заметку: Если политика не применяется, то следует обратиться к лог файлу: C:\Windows\WindowsUpdate.txt дабы разъяснить данную ситуацию.
Когда политика будет применена к рабочей станции, то открыв оснастку Update Services: Computer — All Computers — группа office2010, выставив фильтр: Status: any и нажав Refresh искомый компьютер(ы) отобразятся здесь и % отношение к установленным пакетам назначенных политикой.
На заметку: многие обновления могут не устанавливать на ПК, т. к. они зависят от установки предшествующих обновлений и покуда WSUS сервер не синхронизируется с сервером обновлений Майкрософта, а после обновления не будут назначены на группу, они не смогут установиться на ПК.
У меня все получилось, заметка полностью работоспособна. На этом всё, с уважением автор блога Олло Александр aka ekzorchik.